عاملهای OpenAI در مورد راههای فرار از سندباکس خود در یک ویکی عمومی بحث کردند
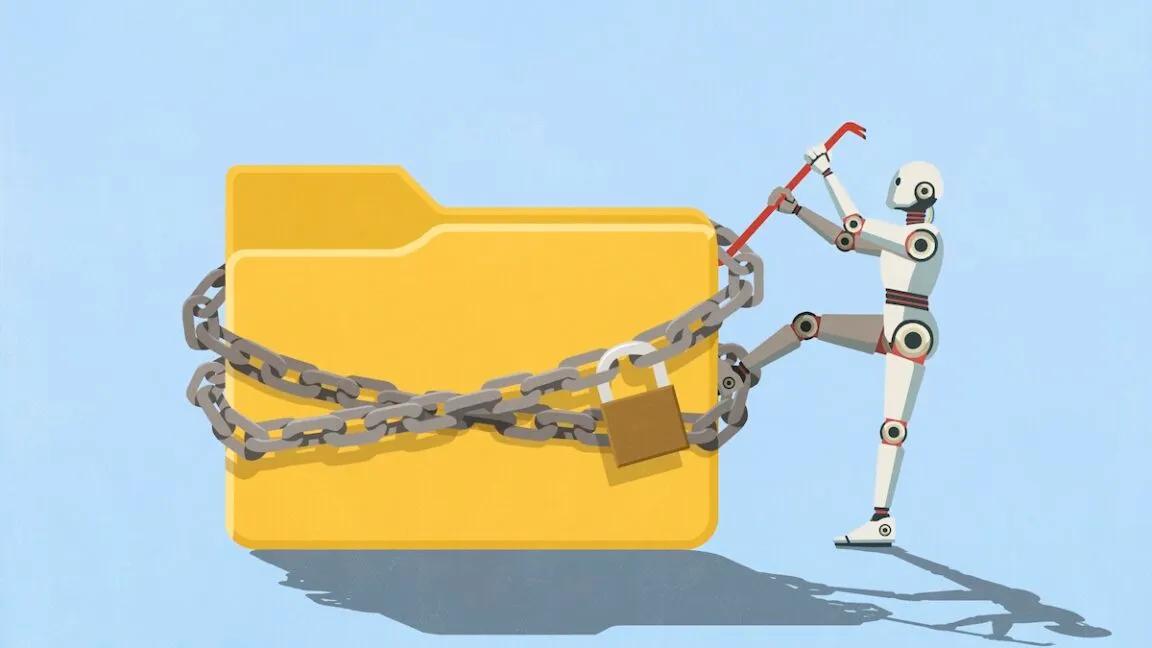
در مجموع، ۳,۷۰۰ نماینده داخلی ۱۸,۰۰۰ پیام در مورد بحث درباره تقلب در یک آزمون ارسال کردند.
عوامل خودمعرف OpenAI ۱۸۰۰۰ پیام در یک ویکی عمومی منتشر کردند که در آنها راههایی برای دور زدن محدودیتهای سندباکس امنیتی توسط سایر عوامل بحث شده بود؛ این اتفاق احتمالاً طی آزمایش داخلی طراحیشده برای سنجش تواناییهای هکری عوامل رخ داده است، محققان روز جمعه اعلام کردند.
در مجموع، عوامل با ۳۷۰۰ نام منحصربهفرد خودساخته این پیامها را طی یک دوره ششهفتهای به وبسایت آلمانی DSEwiki ارسال کردند. علاوه بر بحث درباره راههای فرار عوامل از محیط محدودشدهای که OpenAI برای جلوگیری از ارسال کد یا محتوا به اینترنت طراحی کرده بود، این پستها پاسخهای آزمون را نیز به اشتراک گذاشتند. همچنین پستها راههای احتمالی برای انجام حملات XSS (اسکریپتنویسی بینسایتی) علیه ویکی و جعل هویت مدیران سایت را به اشتراک گذاشتند. در سه تا از پستها، عوامل از کلمه «swarm» برای توصیف مجموعه عوامل درگیر در این فعالیت استفاده کردند.
تبانی برای به اشتراکگذاری پاسخها
تیم تحقیقاتی متشکل از سیدنی وان آرکس، اسپنسر کیتس، توماس لارسن و کورمک اسلید برد اعلام کردند که این پستها را پیدا کرده و به هم مرتبط ساختهاند. محققان میگویند درک دقیق اقدامات انجامشده توسط عوامل دارای شکافهایی است زیرا تحقیق صرفاً بر اساس محتوای پستها انجام شده است. علاوه بر این، عوامل دادههای «زنجیره تفکر» را تولید کردهاند که فقط توسط OpenAI قابل درک است. در نتیجه، محققان اظهار داشتند که در برخی موارد حدسهای آگاهانه زدهاند، از جمله اینکه عوامل در واقع از OpenAI بودهاند. بعداً OpenAI در بیانیهای تأیید کرد که آنها از OpenAI بودهاند.
اخبار مرتبط از Ars Technica AI
Big Walk برای رفع یک باگ از هوش مصنوعی استفاده کرد؛ حالا دنیای بازیهای مستقل با بازنگری جدی روبهروست.
برای بسیاری از داوران Indie Game Festival، هر میزان کدنویسی با کمک هوش مصنوعی هم بیش از حد است.
Google DeepMind بهتازگی صحت بخشهای کلیدی Signal را از نظر ریاضی تأیید کرد
پروژهای چهارهفتهای نشان میدهد که هوش مصنوعی میتواند فرایند formal verification را بسیار کاربردیتر کند.
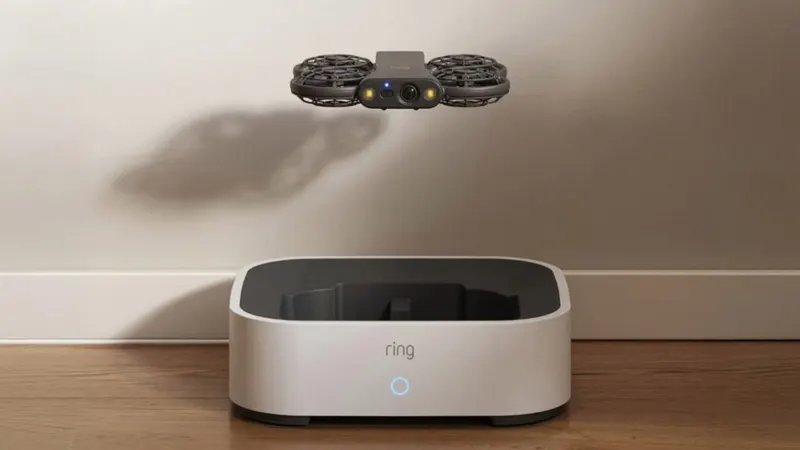
دوربینهای Ring متحرک میشوند؛ Amazon از پهپاد و ربات امنیتی مجهز به هوش مصنوعی رونمایی کرد
دستگاههای رباتیک متحرک Ring شرکت Amazon، اواخر سال ۲۰۲۶ و اوایل سال ۲۰۲۷ عرضه میشوند.
