Claude Code بهاشتباه اسرار را در سراسر GitHub افشا میکند
پرامپت «دیگر سؤال نپرس» باعث بهاشتراکگذاری گذرواژهها، کلیدهای API و موارد دیگر میشود.
بهدلیل نقصی در نحوه مدیریت فایلهای تنظیمات Claude Code، اطلاعات حساس به مخازن عمومی GitHub نشت میکند. این یافته پژوهشگران امنیت هوش مصنوعی در Apiiro است که هزاران مورد اطلاعات محرمانه، از جمله گذرواژههای پایگاه داده، توکنهای API و اطلاعات ورود root را در فایلهای تنظیمات Claude Code که در مخازن GitHub قرار داشتند، کشف کردند.
این نشت از نحوه مدیریت تأیید کاربر برای اجرای خودکار فرمانهای shell در Claude Code ناشی میشود. وقتی کاربر برای تأیید اجرای یک فرمان، گزینه «بله، و دیگر سؤال نکن» را انتخاب میکند، این انتخاب بهصورت بخشی از یک قاعده در فایل محلی «.claude/settings.local.json» روی رایانه کاربر ذخیره میشود. گاهی این قاعده بهشکل یک الگو نوشته میشود، اما خود فرمان اغلب بدون تغییر در آن فایل تنظیمات ثبت میشود؛ از جمله هرگونه اطلاعات حساسی که ممکن است در آن گنجانده شده باشد.
اگر فایل تنظیمات روی رایانه محلی کاربر باقی بماند، این موضوع واقعاً مشکل امنیتی مهمی بهشمار نمیرود (البته بهشرط آنکه خود آن رایانه به خطر نیفتد). Anthropic هم در مستندات Claude Code اشاره میکند که این فایل تنظیمات به فهرست سراسری .gitignore توسعهدهنده اضافه میشود؛ کاری که معمولاً مانع از انتشار عمومی آن میشود.
اخبار مرتبط از Ars Technica AI
Big Walk برای رفع یک باگ از هوش مصنوعی استفاده کرد؛ حالا دنیای بازیهای مستقل با بازنگری جدی روبهروست.
برای بسیاری از داوران Indie Game Festival، هر میزان کدنویسی با کمک هوش مصنوعی هم بیش از حد است.
Google DeepMind بهتازگی صحت بخشهای کلیدی Signal را از نظر ریاضی تأیید کرد
پروژهای چهارهفتهای نشان میدهد که هوش مصنوعی میتواند فرایند formal verification را بسیار کاربردیتر کند.
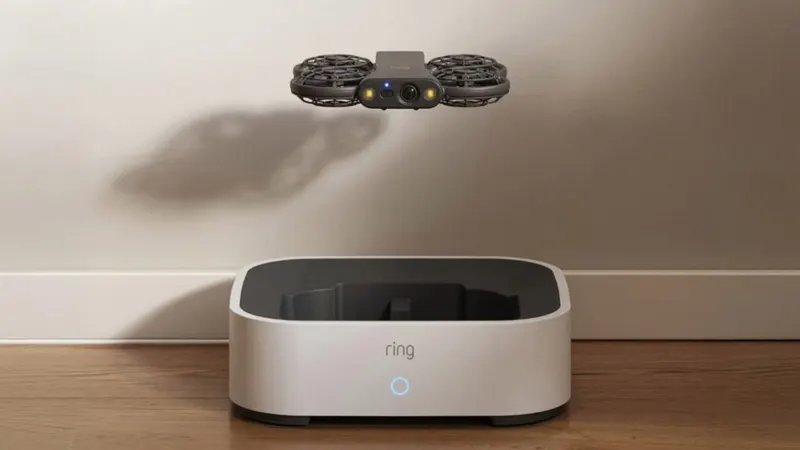
دوربینهای Ring متحرک میشوند؛ Amazon از پهپاد و ربات امنیتی مجهز به هوش مصنوعی رونمایی کرد
دستگاههای رباتیک متحرک Ring شرکت Amazon، اواخر سال ۲۰۲۶ و اوایل سال ۲۰۲۷ عرضه میشوند.
