افزونه VS Code شرکت Anthropic در Cursor نزدیک به ۱۲ ساعت به درِ پشتی آلوده بود
هنوز مشخص نیست مهاجمان چگونه به حساب تأییدشده Anthropic در Cursor دسترسی پیدا کردند.
چندین منبع روز جمعه گزارش دادند که درِ پشتیای در افزونهای رسمی برای مدل Claude شرکت Anthropic تعبیه شده بود و دستگاههای حداکثر ۵۰۰۰ توسعهدهنده را در معرض تهدید قرار داد. Anthropic تاکنون مشتریانش را از این حادثه آگاه نکرده است.
شرکت Cursor، سازنده ابزارهای توسعهدهنده مبتنی بر هوش مصنوعی، روز جمعه اعلام کرد بستهای که به آن نفوذ شده بود، افزونهای برای VS Code بود که در بازارچه این شرکت عرضه شده بود. نسخه مخرب این افزونه، یعنی 2.1.313، در ادامه «حداکثر ۵۰۰۰ کاربر» را تحت تأثیر قرار داد؛ احتمالاً کاربرانی که آن را دانلود کردند یا سیستمهایشان بهطور خودکار آن را دریافت و نصب کرد. بهگفته پژوهشگر مستقل، کوین بومونت، Anthropic چند ساعت پس از عرضه نسخه قبلی در Cursor، نسخه 2.1.314 را منتشر کرد. بومونت و مدیر ارشد فناوری و همبنیانگذار شرکت امنیتی Phorian هر دو گفتند نسخه 2.1.313 از طریق حساب رسمی Anthropic در Cursor توزیع شده بود. تاکنون نه Cursor و نه Anthropic توضیح ندادهاند مهاجمان چگونه کنترل این حساب را به دست آوردند.
در جستوجوی اعتبارنامههای فضای ابری
لوک رابرتس، مدیر ارشد فناوری و همبنیانگذار Phorian، به Ars گفت: «این یک نفوذ به زنجیره تأمین بود که در آن مهاجم به کانال رسمی توزیع دسترسی پیدا کرد. نسخه مخرب 2.1.313 در حساب رسمی Anthropic منتشر شد و عملاً جایگزین نسخه 2.1.312 شد. افزونهها بهطور پیشفرض در Cursor خودکار بهروزرسانی میشوند، اما کاربران میتوانند این تنظیم را تغییر دهند.» جزئیات بیشتر Phorian را اینجا بخوانید.
اخبار مرتبط از Ars Technica AI
Big Walk برای رفع یک باگ از هوش مصنوعی استفاده کرد؛ حالا دنیای بازیهای مستقل با بازنگری جدی روبهروست.
برای بسیاری از داوران Indie Game Festival، هر میزان کدنویسی با کمک هوش مصنوعی هم بیش از حد است.
Google DeepMind بهتازگی صحت بخشهای کلیدی Signal را از نظر ریاضی تأیید کرد
پروژهای چهارهفتهای نشان میدهد که هوش مصنوعی میتواند فرایند formal verification را بسیار کاربردیتر کند.
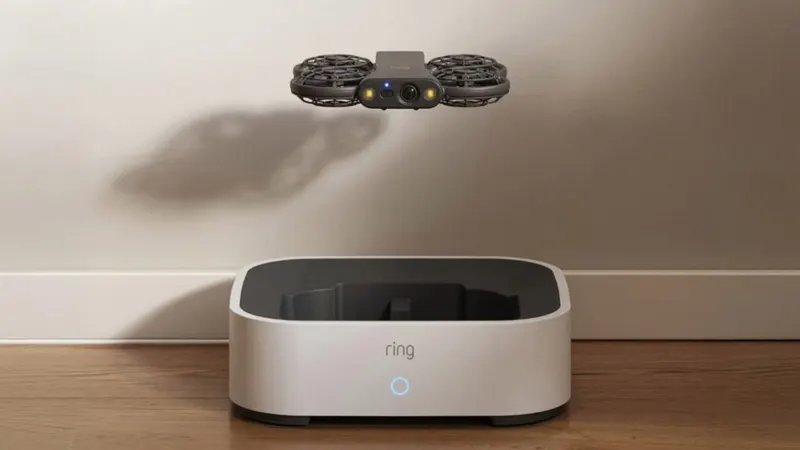
دوربینهای Ring متحرک میشوند؛ Amazon از پهپاد و ربات امنیتی مجهز به هوش مصنوعی رونمایی کرد
دستگاههای رباتیک متحرک Ring شرکت Amazon، اواخر سال ۲۰۲۶ و اوایل سال ۲۰۲۷ عرضه میشوند.
